對等網(wǎng)絡(luò)分組服務(wù)未運行故障的排查與解決方案
在對等網(wǎng)絡(luò)(P2P)環(huán)境中,"分組服務(wù)未運行"是一個常見的網(wǎng)絡(luò)運營服務(wù)故障,它會導(dǎo)致節(jié)點間無法正常建立連接、傳輸數(shù)據(jù)或發(fā)現(xiàn)彼此,嚴重影響網(wǎng)絡(luò)的可用性和效率。此問題可能源于服務(wù)進程異常、配置錯誤、系統(tǒng)資源限制或安全策略沖突。作為一名專業(yè)的網(wǎng)絡(luò)運營服務(wù)人員,系統(tǒng)性地排查和解決此類問題是核心職責(zé)。以下是一套結(jié)構(gòu)化的解決方案。
一、 初步診斷與信息收集
- 確認故障現(xiàn)象與范圍:首先明確是單個節(jié)點出現(xiàn)問題,還是網(wǎng)絡(luò)內(nèi)多個或所有節(jié)點均受影響。檢查錯誤日志(系統(tǒng)日志、應(yīng)用日志)中關(guān)于“分組服務(wù)”、“P2P服務(wù)”、“節(jié)點發(fā)現(xiàn)”或“連接失敗”的相關(guān)條目。
- 驗證服務(wù)狀態(tài):在操作系統(tǒng)層面,檢查負責(zé)對等網(wǎng)絡(luò)分組的核心服務(wù)進程是否正在運行。例如,在Windows系統(tǒng)中,檢查“對等網(wǎng)絡(luò)分組服務(wù)”(p2psvc)或相關(guān)服務(wù)的狀態(tài);在Linux系統(tǒng)中,檢查相應(yīng)的守護進程(如某些P2P軟件的自定義服務(wù))。使用命令如
sc query p2psvc(Windows) 或systemctl status [service-name](Linux) 進行確認。 - 檢查網(wǎng)絡(luò)連通性:確保節(jié)點的基本網(wǎng)絡(luò)連接是正常的。使用
ping、traceroute等工具測試到已知對等節(jié)點或互聯(lián)網(wǎng)的連通性。防火墻或網(wǎng)絡(luò)地址轉(zhuǎn)換(NAT)設(shè)備可能阻斷了P2P通信所需的特定端口。
二、 常見原因與針對性解決方案
原因1: 核心服務(wù)進程未啟動或已停止
- 解決方案:
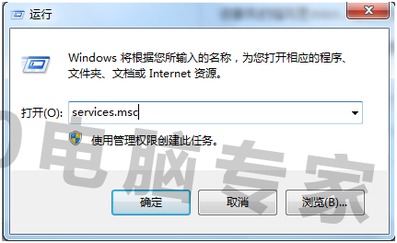
- 手動啟動服務(wù):通過服務(wù)管理器手動啟動該服務(wù)。例如在Windows服務(wù)管理控制臺中找到“對等網(wǎng)絡(luò)分組服務(wù)”并啟動它。
- 設(shè)置自動啟動:將服務(wù)的啟動類型更改為“自動”,確保系統(tǒng)重啟后服務(wù)能自行運行。
- 重啟服務(wù):有時簡單的停止再啟動操作可以解決暫時的進程僵死問題。
原因2: 系統(tǒng)資源或權(quán)限問題
- 解決方案:
- 檢查權(quán)限:確保運行服務(wù)的賬戶(如Local System、Network Service或特定用戶)擁有必要的權(quán)限訪問網(wǎng)絡(luò)套接字、相關(guān)配置文件和注冊表項。
- 檢查資源限制:查看系統(tǒng)資源(CPU、內(nèi)存、句柄數(shù))是否耗盡,導(dǎo)致服務(wù)無法啟動或運行。通過任務(wù)管理器或資源監(jiān)視器進行排查,必要時重啟系統(tǒng)或釋放資源。
原因3: 配置錯誤或損壞
- 解決方案:
- 核對配置文件:檢查P2P應(yīng)用或服務(wù)的配置文件,確保節(jié)點標識、監(jiān)聽端口、種子節(jié)點地址、網(wǎng)絡(luò)ID等關(guān)鍵參數(shù)配置正確且未被意外修改。
- 恢復(fù)默認配置:如果懷疑配置損壞,在備份現(xiàn)有配置后,嘗試恢復(fù)至默認的、已知可工作的配置進行測試。
- 重建分組數(shù)據(jù)庫/狀態(tài):某些P2P服務(wù)(如Windows的對等網(wǎng)絡(luò))可能因狀態(tài)數(shù)據(jù)庫損壞而導(dǎo)致服務(wù)異常。可以嘗試清除或重置相關(guān)狀態(tài)。例如,在Windows中,可以嘗試使用
netsh p2p命令集進行診斷和重置(需謹慎,并參考官方文檔)。
原因4: 防火墻、安全軟件或網(wǎng)絡(luò)設(shè)備攔截
- 解決方案:
- 檢查防火墻規(guī)則:在主機防火墻(Windows Defender 防火墻、iptables等)以及任何中間網(wǎng)絡(luò)防火墻中,確保放行了P2P服務(wù)所使用的TCP/UDP端口(通常是動態(tài)或特定范圍的高位端口)。可能需要為P2P應(yīng)用程序創(chuàng)建入站和出站規(guī)則。
- 暫時禁用安全軟件測試:作為診斷步驟,可臨時禁用第三方殺毒軟件或高級安全套件,以排除其主動防御功能對P2P通信的干擾。確認后,應(yīng)在安全軟件中添加例外規(guī)則。
- 處理NAT穿透問題:對于位于NAT后的節(jié)點,確保P2P軟件支持并正確配置了UPnP或STUN/TURN等NAT穿透機制。在路由器上可能需要設(shè)置端口轉(zhuǎn)發(fā)。
原因5: 軟件沖突或系統(tǒng)不兼容
- 解決方案:
- 檢查更新與補丁:確保操作系統(tǒng)和P2P應(yīng)用軟件均已安裝最新的更新和補丁,已知的兼容性問題可能已被修復(fù)。
- 排查軟件沖突:回顧故障發(fā)生前是否安裝了新的軟件(尤其是網(wǎng)絡(luò)監(jiān)控、VPN、代理或安全類軟件),嘗試卸載或暫停它們以觀察問題是否解決。
三、 高級排查與恢復(fù)步驟
- 深入分析日志:啟用P2P服務(wù)或應(yīng)用的調(diào)試級別日志記錄,獲取更詳細的運行時信息,從中尋找錯誤代碼或異常堆棧跟蹤。
- 使用網(wǎng)絡(luò)分析工具:利用 Wireshark 或 tcpdump 捕獲節(jié)點間的網(wǎng)絡(luò)流量,分析握手協(xié)議是否成功、數(shù)據(jù)包是否被正確發(fā)送和接收。這有助于判斷問題是發(fā)生在應(yīng)用層還是網(wǎng)絡(luò)層。
- 重新安裝或修復(fù)組件:如果以上步驟均無效,考慮重新安裝P2P應(yīng)用程序,或修復(fù)操作系統(tǒng)中相關(guān)的網(wǎng)絡(luò)組件(例如,在Windows中可以使用
sfc /scannow命令檢查并修復(fù)系統(tǒng)文件)。 - 尋求社區(qū)或官方支持:查閱該P2P協(xié)議或軟件的官方文檔、知識庫、論壇或問題追蹤系統(tǒng),看是否有已知的類似問題及解決方案。提交詳細的故障報告(包含日志、配置和環(huán)境信息)以獲取幫助。
四、 預(yù)防與最佳實踐
- 監(jiān)控與告警:在網(wǎng)絡(luò)運營服務(wù)中,建立對P2P分組服務(wù)關(guān)鍵指標(如服務(wù)進程狀態(tài)、活躍節(jié)點數(shù)、連接成功率)的監(jiān)控和告警機制,以便在故障影響擴大前及時發(fā)現(xiàn)。
- 配置標準化與備份:對所有節(jié)點的配置進行標準化管理,并定期備份。避免手動隨意修改配置。
- 定期維護:制定計劃,定期重啟服務(wù)以釋放潛在的內(nèi)存泄漏或狀態(tài)累積,并應(yīng)用安全和功能更新。
- 文檔記錄:將每次故障的根因、解決步驟和最終方案記錄到知識庫中,形成內(nèi)部的經(jīng)驗積累,加速未來同類問題的解決速度。
通過遵循以上系統(tǒng)化的步驟,網(wǎng)絡(luò)運營服務(wù)團隊可以高效地診斷并解決“對等網(wǎng)絡(luò)分組服務(wù)未運行”的問題,保障P2P網(wǎng)絡(luò)的穩(wěn)定與可靠運行。
如若轉(zhuǎn)載,請注明出處:http://m.fchtcn.cn/product/5.html
更新時間:2026-09-19 22:08:45